
アットリンクの情報漏えい、報告を求められるのは医院。今確かめること
メドレーの「アットリンク」への不正アクセスで、患者の氏名や来院日などの漏えいが確認されました。使っている医院が確かめる報告の要否と予約の受け方、使っていない医院にも厚労省が求めるログインの点検、報告を医院の側で判断する理由、これからのシステムの選び方を紹介します。
医療機関向けの予約・業務支援システム「アットリンク」を提供するメドレーは2026年10月23日、不正アクセスによって患者の氏名や最終来院日などが外部に漏えいしたと公表しました。人数や医療機関の数は、まだ調査中です。アットリンクを使っている医院には個別に確かめることがあり、使っていない医院にも、予約や問診のシステムのログインを点検するよう厚労省が求めています。
アットリンクで何が起きて、どこまで分かっているのか
メドレーによると、第三者が9月下旬から10月中旬にかけて、不正に設置したプログラムを通じて同社のデータベースにアクセスし、情報を取得していました。10月11日に外部の専門機関から指摘を受けて調査を始め、14日の深夜にアットリンクと患者向けの「アットリンクアプリ」、周辺サービスの提供を止めています。
アットリンクは予約・受付を中心に、出産管理などの機能も備えたシステムです。漏えいが確認された項目は次のとおりです。
- 患者の氏名、フリガナ、誕生月日
- 利用した医療機関の名称、利用登録日、最終来院日
- アプリ・WEB予約のログインIDとパスワード(使っていない人は初期パスワード)
- 登録した人のメールアドレス、アプリで決済した人の決済日と金額(カード番号は含まれません)
公表された項目に、病名や診療の内容は入っていません。メドレーは11月12日の決算発表でも、影響範囲は調べている最中だとしています。予約機能などを作り直した新しい版は10月28日に一部の医療機関で試験利用が始まりましたが、電子カルテやレセコンとの連携、患者向けアプリ、WEB予約は止まったままです。
うちの医院は関係ある? 使っているかどうかで答えが変わる
10月15日の発表では、漏えいの対象になりうる医療機関は最大で、アットリンク等を使う全787の医療機関とされています。確定した数ではなく、使っている医療機関すべてを数えた上限です。該当する患者には、メドレーが医療機関と連携して順次通知するとしています。
アットリンクを使っていない医院にも、関わる動きがあります。厚労省は10月28日、別のオンライン診療システムで、他から流出したIDとパスワードを使ったとみられる不正ログインが起きたことを受けて、医療機関とシステム事業者にログインまわりの対策を強めるよう求める事務連絡を出しました。アットリンクとは別の件ですが、事業者には予約や問診など関連するシステム全般を確認するよう求めています。10月30日の会見で大臣は、予約システムなどへの不正アクセスにも触れて、この要請を説明しました。
なおメドレーは同じ決算発表で、別のサービスでも不正アクセスによる登録者情報の漏えいなどを確認したとしていますが、どのサービスかは示していません。
医院がいま確かめること 報告の要否とログインの点検
アットリンクを使っている医院は、まず次の点を確かめておきましょう。
- 自院としての報告が要るかメドレーから届く通知の内容とあわせて、個人情報保護委員会と厚労省への報告を自院でもするのかを窓口に確認します。
- 予約一覧と運用マニュアルが届いているかメドレーは医療機関ごとの予約一覧と運用マニュアルを送っています。新規予約と予約の変更は、引き続き各医院で受け付けます。
- 患者からの問い合わせの案内先アプリの問い合わせはメドレーの専用窓口が受けます。使い回しているパスワードの変更や、不審なメール・SMSへの注意の呼びかけも、同社が案内しています。
どの医院も、厚労省の10月28日の事務連絡にある次の点検を、予約や問診など院外からログインするシステムで済ませておきましょう。
- 多要素認証(MFA)を有効にするパスワードに加えて、確認コードなどでも本人かどうかを確かめる仕組みです。システムに機能があるのに使っていない場合は、すぐに有効にします。
- パスワードを使い回していないか点検する私用のサービスや他のシステムと同じ、または似たパスワードを使っていないかを確かめます。
- ログイン履歴を確認する深夜のアクセス、海外からの接続、短時間に続く認証の試みがないかを見ます。
- 事業者を名乗る連絡に注意するよう院内に伝える正規の事業者がパスワードやワンタイムコードを個別に尋ねることはありません。
今回の問題は、予約システムだけの話ではありません。医院が外部のITサービスに患者情報を預けているなら、そのサービスが何を扱い、どのような認証やアクセス管理をしているのかを確かめておくことが大切です。
| サービス(例) | 確かめたい点 |
|---|---|
| 予約システム (Web予約・予約アプリ) | MFA、ログイン履歴 |
| Web問診 (問診票・事前問診) | 患者情報の保存場所、アクセス管理 |
| オンライン診療 (ビデオ診療) | 認証、通信、ログ管理 |
| 患者アプリ (診療情報・予約の確認) | MFA、パスワード管理 |
| 電子カルテ (クラウド型のカルテなど) | 認証、アクセス権限、ログ |
| レセコン (医事会計) | 外部との接続、アクセス管理 |
| 決済サービス (オンライン決済) | 患者情報とのひも付け |
| SMS・メール (予約の通知・患者への連絡) | 誤送信、不正アクセスへの対策 |
| ファイル共有 (患者資料の共有) | 権限の設定、ログ |
なぜ事業者ではなく医院が確かめるのか 法律と国の指針
10月20日の会見で厚生労働大臣は、国のガイドラインが漏えい時に厚労省への報告を求めている相手は医療機関で、システムの事業者には求めていないと説明しました。サイバー攻撃による漏えいが相次いでいることから、関係する団体や事業者には、被害を受けた場合は報告するよう依頼したと述べています。
ガイドライン(第7.0版)は、サイバー攻撃を受けた、またはその疑いがあるときは、早急に厚労省や警察に報告するよう求めています。個人情報保護法では、不正アクセスによる漏えいは人数にかかわらず、個人情報保護委員会への報告の対象です。法律は、業務の委託を受けた事業者が委託元に通知すれば、その事業者自身は報告しなくてよいと定めています。委託の関係にあたる場合、委託先から通知を受けると、報告の義務は委託元の側に残ります。
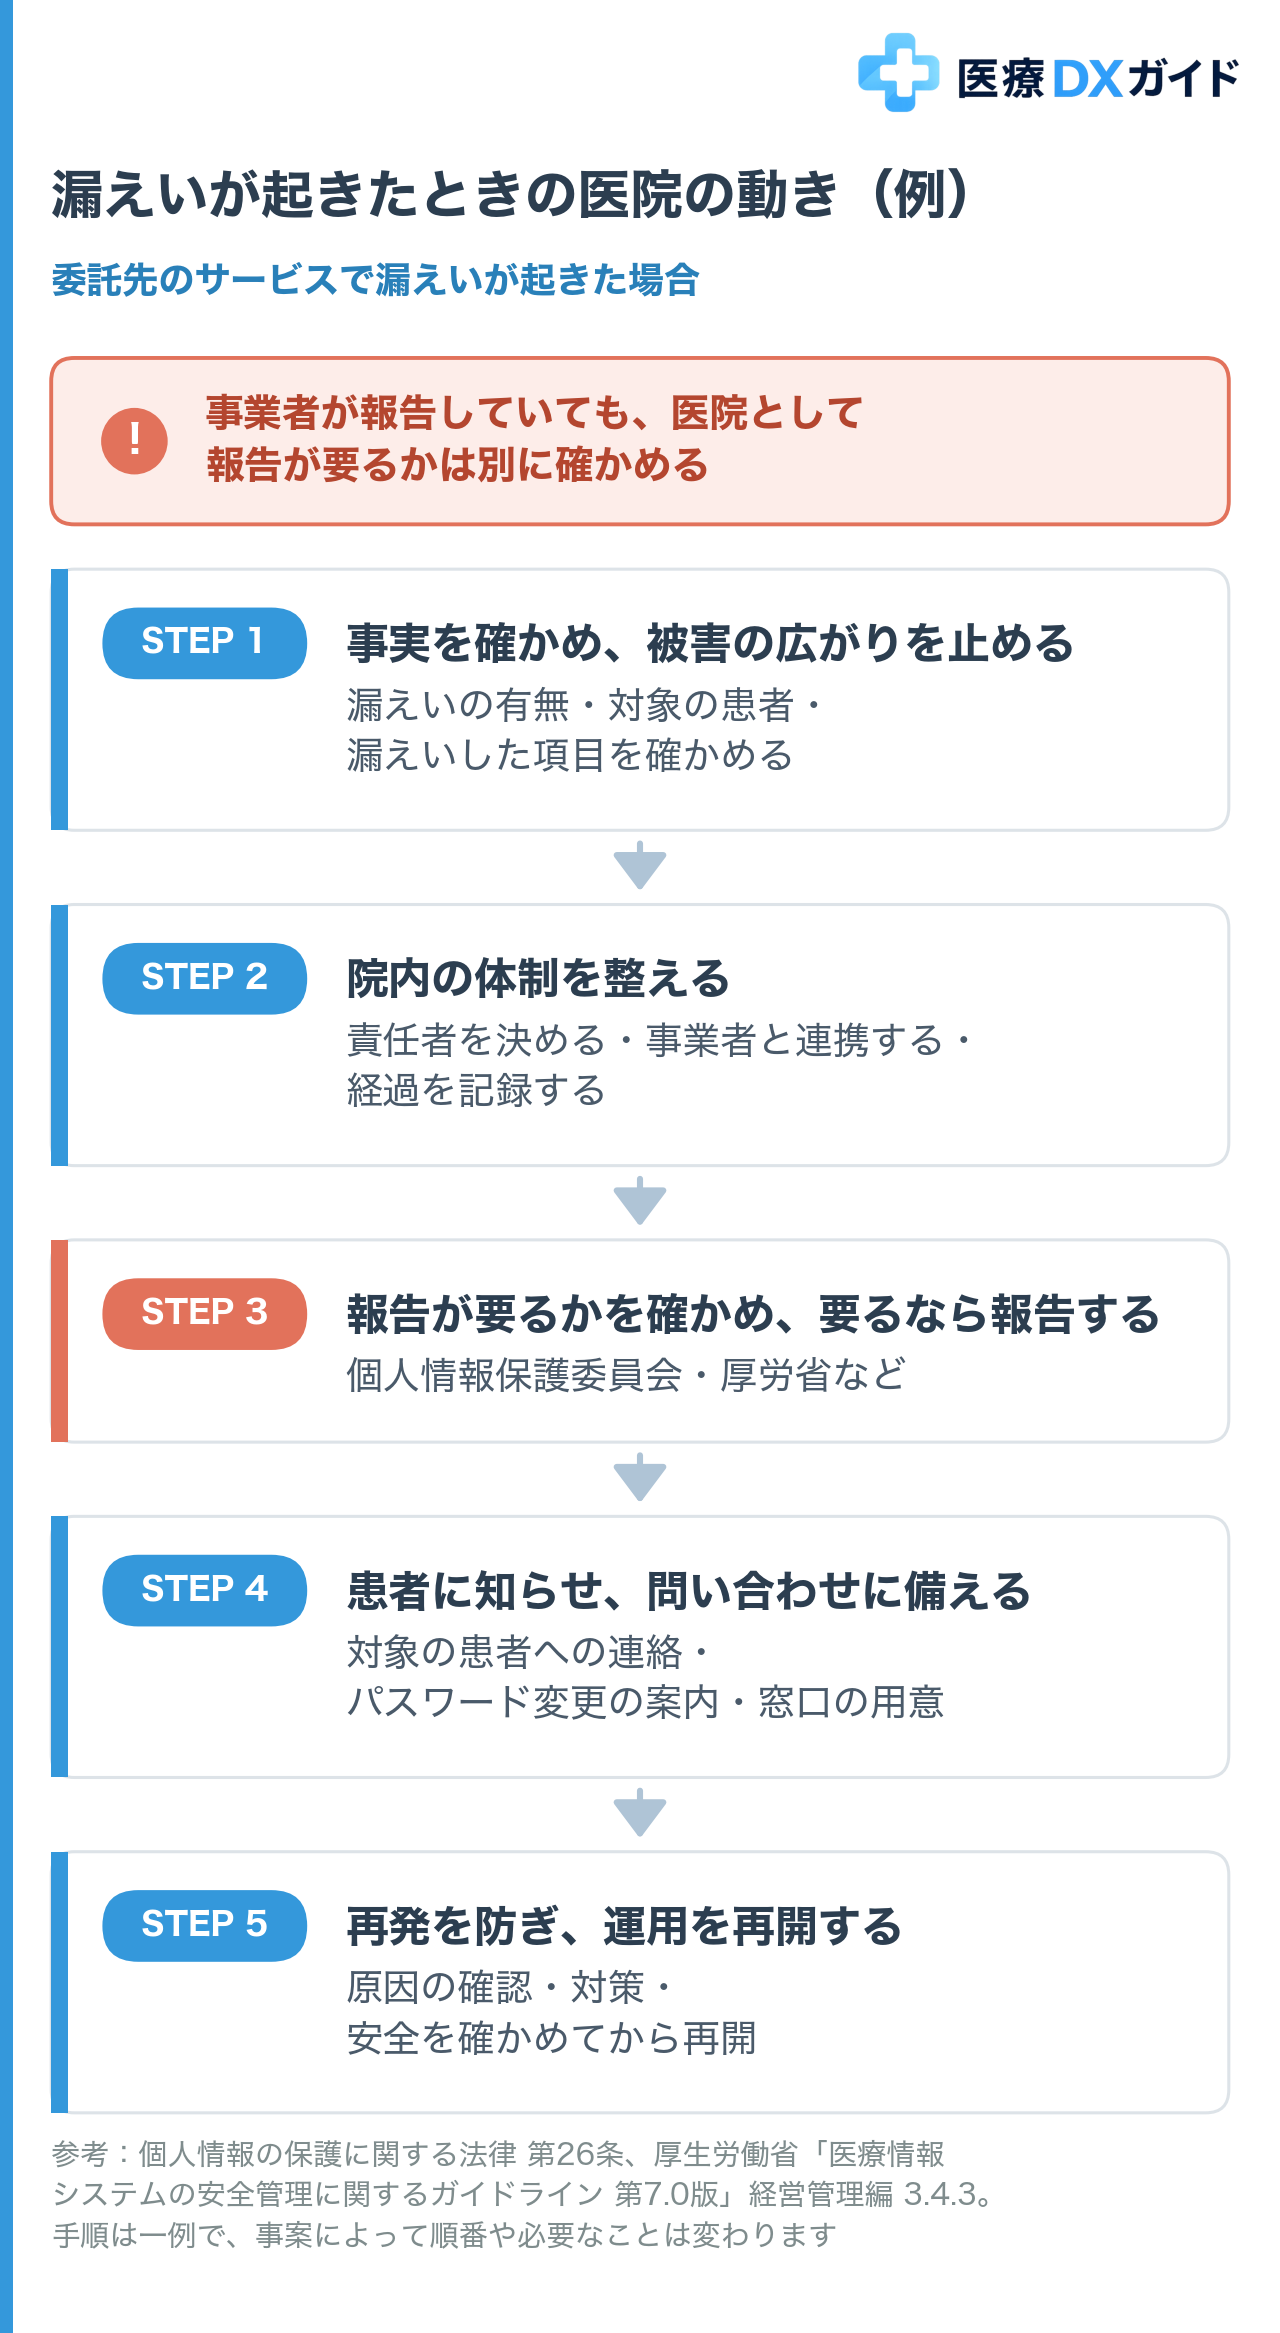
メドレーは委員会と厚労省に報告したと公表していますが、各医院との関係がこの委託にあたるのか、利用する医療機関がそれぞれ報告する必要があるのかは示していません。メドレーが報告済みでも、自院の確認を省いてよいとは限りません。委託先のサービスで漏えいが起きたときに医院が動く流れを、一例として図にしました。
次に予約・問診システムを選ぶとき、何を見ればいい?
ガイドラインは、医療情報を扱う委託先を、プライバシーマーク(個人情報の扱い方の認定)やISMS認証(情報を守る管理の仕組みの認証)を取得している事業者から選ぶよう求めています。とくにプライバシーマークの取得が望ましいとしています。ISMS認証は対策の効果までは認証しないので、それだけの事業者には具体的な管理方法の説明を求めるよう勧めています。
大臣は10月20日の会見で、事業者が出す「医療情報セキュリティ開示書」は事業者による自己評価で、各製品がどれだけの項目に当てはまるかを厚労省は把握していないと述べました。
予約や問診のように患者が直接ログインするシステムでは、ログインの守り方も確認点になります。ガイドラインは、二要素認証に対応したシステムを、原則として令和9年度の時点で選ぶとしています。また、厚労省が10月9日に周知した国家サイバー統括室の依頼は、不正アクセスや漏えいが起きたときの委託先の報告義務を、委託契約に書いておくよう求めています。
- プライバシーマークかISMS認証を取得しているかデータを外部に預ける委託先でどちらも無い場合、ガイドラインはISMAPなど別の認証で確かめるよう示しています。
- 医療情報セキュリティ開示書で、満たしていない項目は何か当てはまらない項目と、その理由を聞いておきます。
- ログインの守り方と、事故が起きたときの分担二要素認証への対応、パスワードの保管方法、漏えいが起きたときに委託先が医院へ報告すること、原因究明の進め方を、契約の段階で決めておきます。
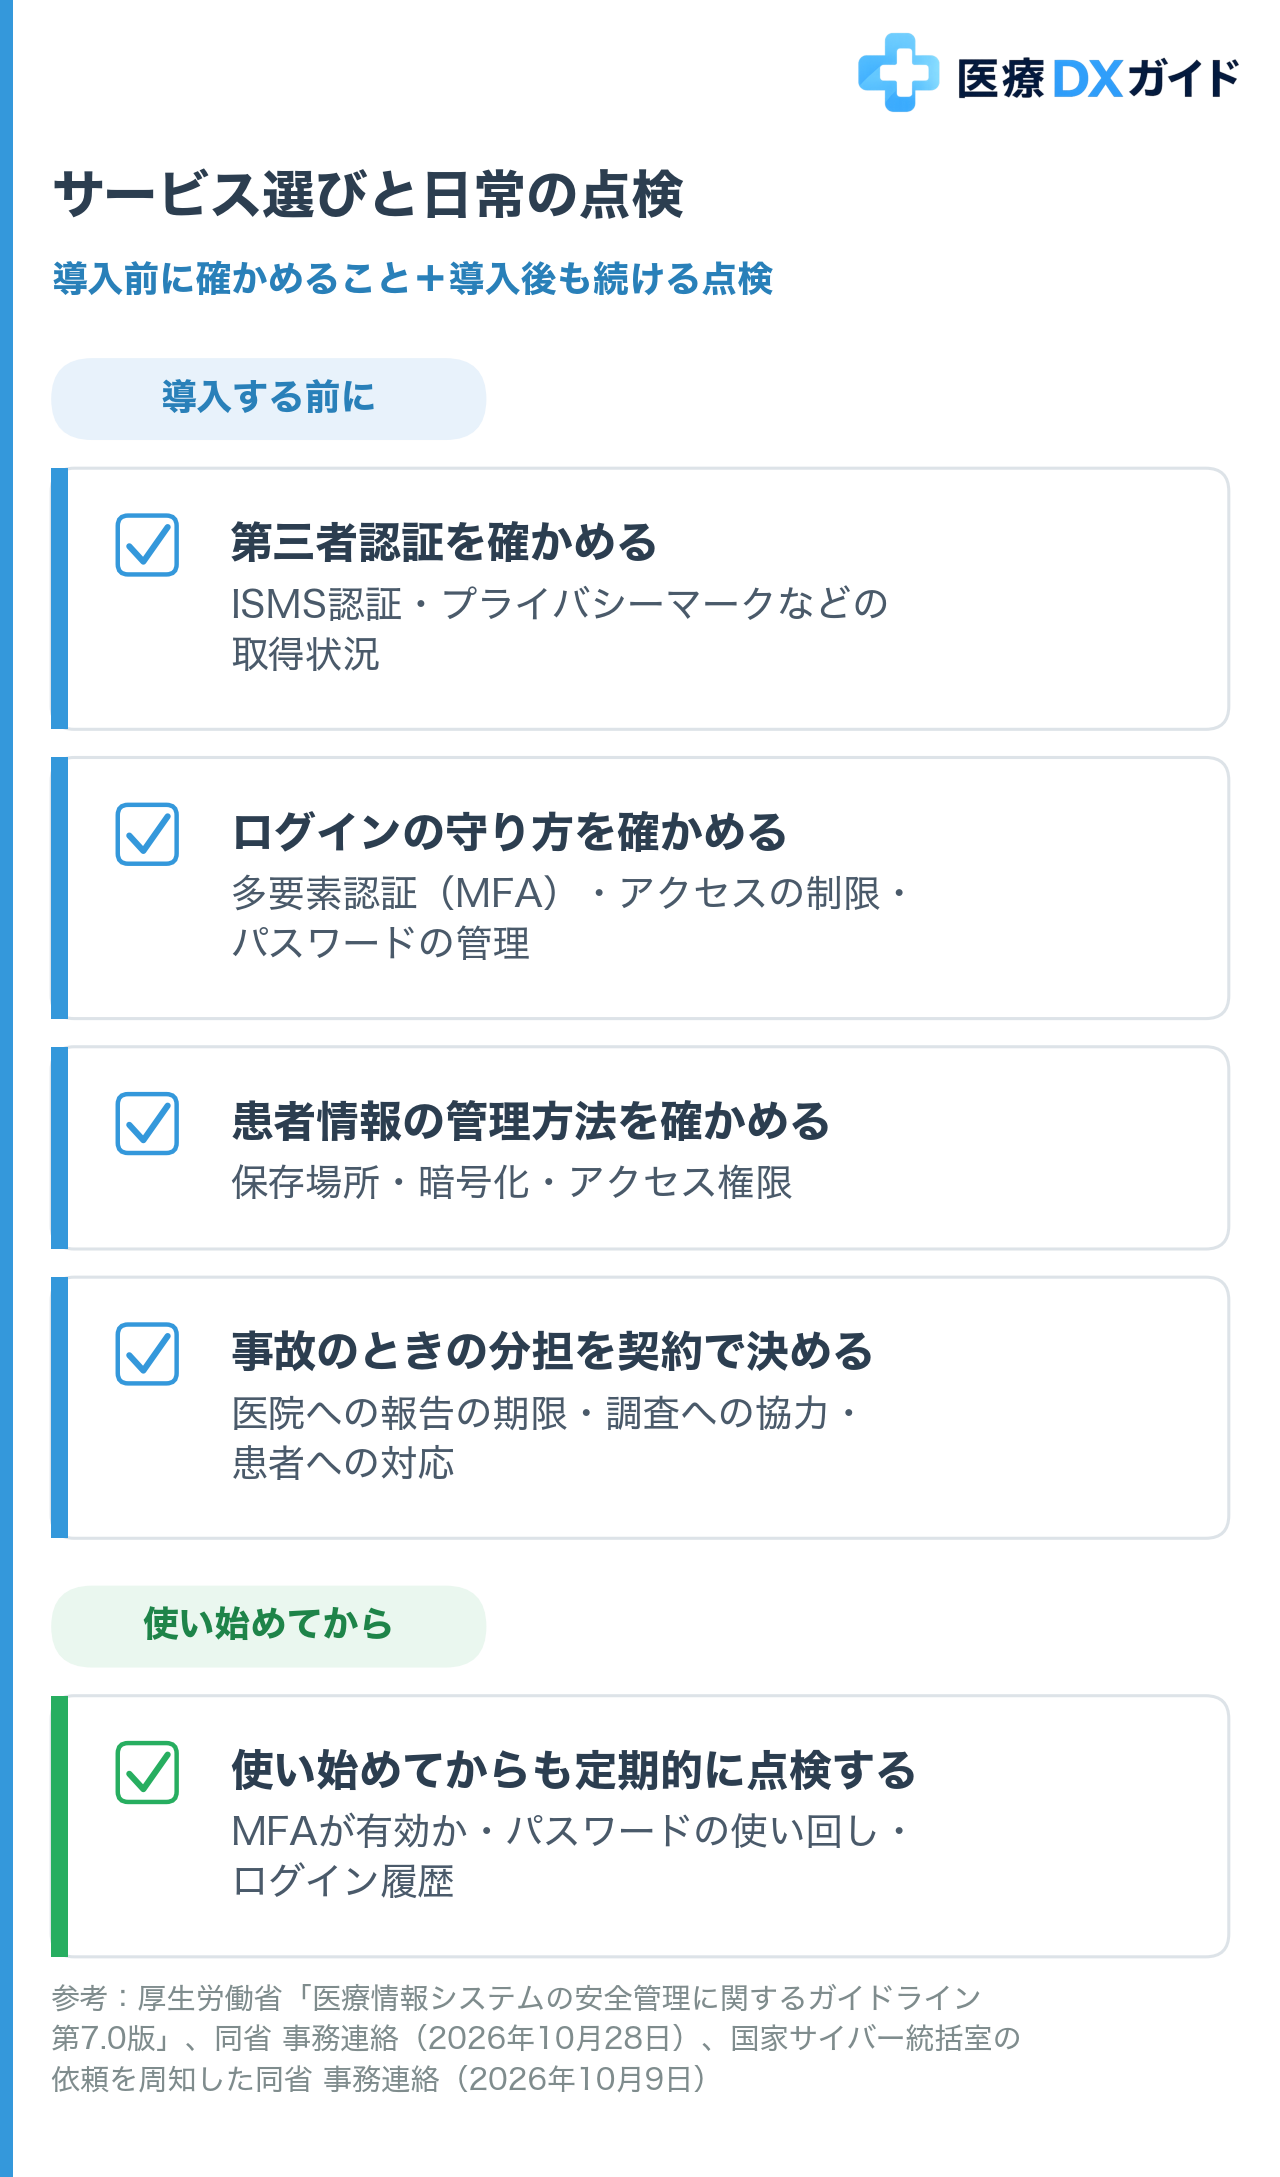
選ぶときに確かめることと、使い始めてから続ける点検をまとめると次のとおりです。
まとめ
アットリンクでは患者の氏名や来院日などの漏えいが確認され、規模はまだ調査中です。使っている医院は、自院の報告が要るか、予約の受け方、患者への案内を確かめておきましょう。使っていない医院も、予約や問診のシステムの多要素認証、パスワード、ログイン履歴を点検しておきましょう。これからシステムを選ぶときは、第三者認証の有無と開示書の中身、漏えい時の報告を契約に入れられるかを確かめると判断しやすくなります。
電子カルテ認証制度の要件と院長が確認すること、の記事をみる →
- 株式会社メドレー「当社サービス「アットリンク」への不正アクセス及びサービスの一時停止に関するお知らせ」(2026年10月15日・適時開示)。787は「漏えいの対象となる可能性のある医療機関は、最大で、アットリンク等を利用している全医療機関(787 件)」の記述によります
- 株式会社メドレー「アットリンクへの不正アクセスに関する調査状況について」(2026年10月23日)/「アットリンクへの不正アクセスおよびサービスの一時停止に関する最新情報」(最終更新 2026年10月28日)
- 株式会社メドレー「2026年12月期 第3四半期決算短信」(2026年11月12日)。「当社サービスへの不正アクセスについて」の記述
- 厚生労働省「上野大臣会見概要」(2026年10月20日/10月30日)
- 厚生労働省 事務連絡「オンライン診療システムにおける不正ログイン事案の発生に伴うセキュリティ対策強化のお願い」(2026年10月28日・福島県の掲載ページより)
- 厚生労働省 事務連絡「不正アクセスによる漏えい等の事案を踏まえた対応について(内閣官房国家サイバー統括室からの依頼事項)」(2026年10月9日・日本病院会の掲載ページより)
- 厚生労働省「医療情報システムの安全管理に関するガイドライン 第7.0版」経営管理編 3.4.3(情報セキュリティインシデントへの対応体制)・5.1(事業者選定)
- e-Gov法令検索「個人情報の保護に関する法律」第26条/「同法施行規則」第7条
- ※漏えいした人数と医療機関の数、不正アクセスの手口は公表されていません。アットリンクの公式情報は2026年10月28日の更新が最新です(最終確認:2026年11月15日)
- 更新履歴:2026年11月15日 確認するサービスの表と図解を追加し、構成を見直しました
本記事は編集プロセスの一部で生成AIの技術を活用し、その上で医療DXガイド編集スタッフが確認・加筆・修正したうえで掲載しています。